Wiadomość Opracowanie AI

NIK: żaden z ośmiu operatorów energii, wody i transportu nie zapewnił odporności na cyberataki

Najwyższa Izba Kontroli oceniła, że środki cyberbezpieczeństwa stosowane przez ośmiu operatorów usług kluczowych były niewystarczające. Sześciu z nich ignorowało krytyczne alerty, a ministrowie energii i infrastruktury nie skontrolowali operatorów, choć wiedzieli o problemie.

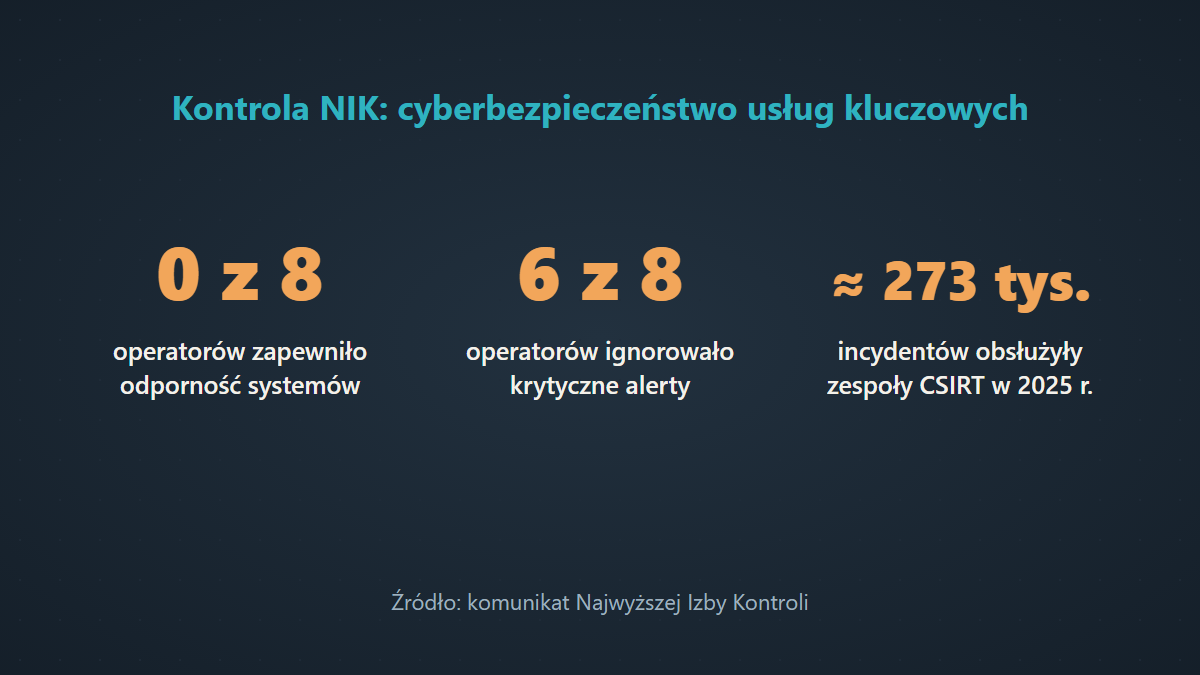
Grafika: żaden z ośmiu operatorów nie zapewnił odporności systemów, sześciu ignorowało alerty, niemal 273 tys. incydentów w 2025 r.
Wykres opracowany przez AI na podstawie danych: komunikat NIK o cyberbezpieczeństwie usług kluczowych.

Najważniejsze w 30 sekund

  • Żaden z ośmiu skontrolowanych operatorów nie zapewnił systemom odporności na działania naruszające bezpieczeństwo danych.[1]
  • Sześciu operatorów systematycznie ignorowało krytyczne alerty, więc — jak pisze NIK — mogli nie wiedzieć o ataku.[1]
  • Ministrowie energii i infrastruktury nie podjęli odpowiednich działań nadzorczych i nie skontrolowali operatorów.[1]
  • W 2025 r. krajowe zespoły CSIRT obsłużyły niemal 273 tys. incydentów, o 144,4% więcej niż rok wcześniej.[1]

Ustalenia kontroli

NIK skontrolowała trzy ministerstwa — Cyfryzacji, Energii i Infrastruktury — oraz ośmiu operatorów usług kluczowych w sektorach transportu, dostaw energii oraz zaopatrzenia w wodę pitną. Kontrola objęła okres od 1 stycznia 2021 r. do 16 lutego 2026 r.; komunikat opublikowano 27 sierpnia 2026 r.[1]

Według NIK środki stosowane w latach 2021–2025 przez tych operatorów były niewystarczające i nieadekwatne do charakteru i skali zagrożeń. Żaden z nich nie zapewnił systemom świadczącym usługę kluczową odporności na działania naruszające poufność, integralność, dostępność i autentyczność danych.[1]

Sześciu operatorów systematycznie ignorowało krytyczne alerty z systemów monitorujących, a w skrajnych przypadkach w ogóle nie prowadziło takiego monitoringu. NIK wskazuje, że mogli nawet nie wiedzieć, że doszło do ataku na ich systemy.[1]

Nadzór ministrów

NIK ocenia, że niewystarczający był też nadzór ministrów energii i infrastruktury: nie podjęli oni odpowiednich działań nadzorczych i nie skontrolowali operatorów. Według Izby mechanizmy Krajowego Systemu Cyberbezpieczeństwa nie zapewniły skutecznego identyfikowania i egzekwowania obowiązków operatorów, choć od utworzenia systemu minęło ponad siedem lat.[1]

Skala zagrożeń

W 2025 r. krajowe zespoły reagowania na incydenty (CSIRT) obsłużyły niemal 273 tys. incydentów, o 144,4% więcej niż rok wcześniej — statystycznie jeden co dwie minuty.[1]

NIK przypomina, że atak na wodociągi umożliwia np. manipulowanie parametrami wody, a przejęcie kontroli nad sieciami elektroenergetycznymi może prowadzić do rozległych i długotrwałych przerw w dostawach prądu.[1]

Co z tego wynika

Analiza AI: wnioski wyprowadzone z faktów opisanych wyżej, nie ustalenia dokumentów.

Ustalenia NIK dotyczą dwóch poziomów: operatorów, którzy nie zabezpieczyli systemów, i ministrów, którzy nie użyli narzędzi nadzoru.[1]

Czego nie wiadomo

Komunikat podaje liczbę skontrolowanych operatorów i sektory, w których działają, ale nie wymienia ich nazw.[1]

Źródła

  1. Transport, dostawy energii i wody pitnej niewystarczająco zabezpieczone przed cyberatakami (komunikat NIK) — Najwyższa Izba Kontroli · dokument źródłowy · pobrano 2.11.2026

Przypisy wskazują dokument, który wspiera dane twierdzenie. Adresy i przypisy składa aplikacja — model AI może wskazywać wyłącznie pobrane dokumenty.

Historia zmian

  1. — Publikacja: Publikacja po zatwierdzeniu przez wydawcę.

Zgłoś błąd

Wskaż fragment, który jest błędny

Administratorem danych ze zgłoszenia jest wydawca serwisu (dane i kontakt). Zgłoszenie służy sprawdzeniu i poprawieniu błędu (prawnie uzasadniony interes wydawcy — art. 6 ust. 1 lit. f RODO); nie publikujemy go. Pole „Kontakt” jest dobrowolne — podaj je tylko, jeśli chcesz odpowiedzi; usuwamy je po 90 dniach. Rozpatrzone zgłoszenie usuwamy po roku, a skrót adresu IP (ochrona przed spamem) — po 7 dniach. Nie wpisuj danych innych osób ani danych wrażliwych. Twoje prawa i szczegóły: polityka prywatności.